

注意FortiGate防火墙新型 0day 漏洞!!
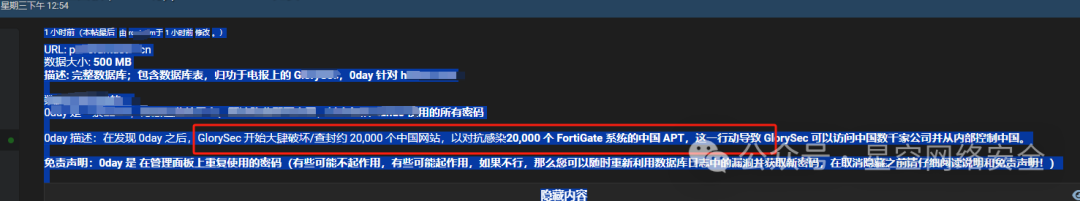
2024年8月28日,网络安全监控显示GlorySec黑客组织发现并针对中国网络基础设施发动大规模破坏行动。该组织专注于针对感染约20,000个FortiGate系统的中国APT行动。这表明GlorySec成功渗透多家公司内部网络,可能窃取大量敏感信息,并具备远程控制能力。
尽管发布者和黑客组织是否夸大其词尚不确定,但发布者提供的某公司数据库确实包含部分信息。0day漏洞指在厂商发布修复补丁前,攻击者已发现并利用漏洞,对企业构成严峻安全挑战。尽管厂商可能尚未发布补丁,企业仍可采取一系列措施降低风险。
对于不使用Fortinet设备的企业的特定FortiOS 0day漏洞,通常不受影响。0day漏洞通常针对特定软件、硬件或系统,未使用受影响产品的企业通常免受此类漏洞威胁。
企业在面对0day漏洞时,可采取以下策略减轻风险、保持安全:
1. 评估漏洞影响,了解受威胁系统及数据。
2. 加强网络和系统监控,提高日志审计频率。
3. 限制访问权限,关闭或限制受影响接口的外部访问权限。
4. 实施临时防护措施,如调整防火墙规则、关闭不必要的服务等。
5. 更新系统和设备固件或软件,及时应用厂商补丁。
6. 备份重要数据,确保在漏洞被利用时能迅速恢复系统。
7. 定期进行安全检查,如渗透测试和安全审计。
8. 及时获取厂商支持,关注安全公告和漏洞缓解措施。
9. 建立应急响应团队,明确操作流程,确保迅速应对漏洞利用。
扫码关注我们
图文:小麦助理
排版:小麦助理
